Estos bots escanean millones de sitios web cada hora buscando rutas comunes de WordPress como /wp-admin, /wp-login.php y /wp-content/plugins/ que griten: “¡Esto es WordPress, atácalo!” Los plugins de seguridad detectan el ataque después de que ya ha comenzado. Pero ¿qué pasaría si el bot ni siquiera se diera cuenta de que esto es WordPress?
WP Ghost (anteriormente Hide My WP Ghost) es diferente. No pone un escudo y espera el ataque sino que elimina la fuente del ataque-las huellas digitales digitales de WordPress. El bot ve que hay un CMS desconocido sin un camino conocido por seguir y se va en busca de una presa más fácil. No hay magia involucrada solo un concepto arquitectónico de seguridad que según el desarrollador reduce la superficie de ataque hasta en un 90%.
En este artículo ahora explicaremos cómo WP Ghost asegura tu sitio de WordPress, qué ofrece la versión gratuita y si vale la pena comprar la versión Premium.
💡 Resumen rápido:
- Cambie
/wp-adminy/wp-login.phppor URL únicas para que los bots pierdan su punto de entrada - Active el firewall 8G integrado para bloquear inyecciones SQL y XSS
- Configure Passkey o autenticación de dos factores para un inicio de sesión sin contraseña
- Elimine los rastros de WordPress del código fuente, las metaetiquetas y las rutas de los plugins
- Complete el asistente de configuración en 5 minutos y obtenga una puntuación de seguridad de más de 80
Qué es WP Ghost y por qué ocultar WordPress
WP Ghost es un plugin de seguridad que funciona de manera preventiva. A diferencia de Wordfence o Solid Security, no necesita que se produzca un ataque para bloquearlo. Hace que tu sitio web sea invisible para los bots que buscan sitios de WordPress.
La lógica detrás de esta estrategia es bastante fácil de entender. El bot de hacking recibe una lista de URLs y las prueba individualmente. Una vez que se encontró /wp-content/ se instaló WordPress. Una vez que se detecta wp-login.php se lleva a cabo un ataque de fuerza bruta. Una vez que se descubre /wp-json/wp/v2/users se identificaron los nombres de usuario.
WP Ghost cambia los nombres de las rutas al nivel del servidor. Los archivos permanecen donde están pero el sitio web parecerá estar utilizando un CMS personalizado sin ningún rastro de que se esté utilizando WordPress. El bot no puede localizar ninguna ruta conocida y se aleja.
Se ha desarrollado desde el 2014 y ha evolucionado de un producto de nicho disponible en CodeCanyon a uno profesional disponible en WordPress.org con más de 100.000 usuarios. En el 2026 WP Ghost bloqueará 10 millones de ataques de fuerza bruta y 100 millones de otras amenazas por mes.
Características principales
Ocultación de rutas y cambio de nombre de archivos
El componente principal del complemento es el Módulo de Seguridad de Rutas. Este módulo reemplaza todas las URLs estándar que exponen WordPress.
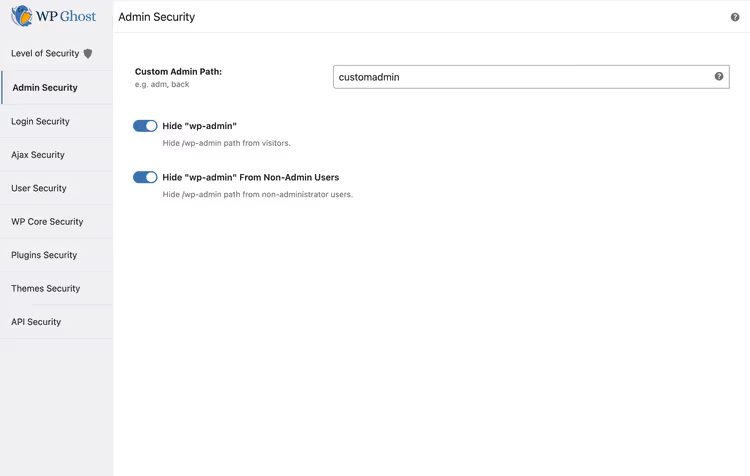
/wp-adminy/wp-login.php: su panel de administración se traslada a una dirección única. Al acceder a la antigua, el bot ve un error 404- Las carpetas del sistema
/wp-content,/wp-includesy/wp-content/uploadsse enmascaran /wp-jsonyadmin-ajax.php: los endpoints de la API REST y AJAX se ocultan a los escáneres- Plugins y temas: las rutas hacia ellos se anonimizan para que los bots no puedan determinar versiones ni nombres
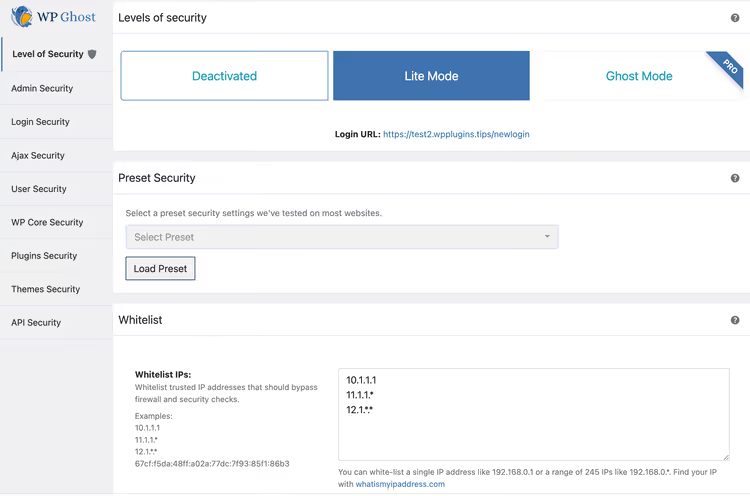
Tres configuraciones de seguridad fijas que van desde el nivel más alto de protección hasta el nivel más bajo de compatibilidad te ayudarán a habilitar esta función con un solo clic. Para cada ruta que está siendo modificada por este complemento hay una prueba de ejecución en el lado del interfaz de usuario.
Firewall 8G integrado y protección contra fuerza bruta
WP Ghost contiene un firewall ligero de 8G en el lado del servidor (y 7G para fines de compatibilidad hacia atrás). En contraste con el WAF pesado está filtrando el tráfico en el lado del servidor: rápido, sin latencia y con una carga baja.
Un firewall protege contra la inyección SQL, ataques XSS, llamadas XML-RPC maliciosas y escáneres de vulnerabilidades. Todos los intentos bloqueados son registrados en el registro de amenazas, filtrados por tipo, país y hora.
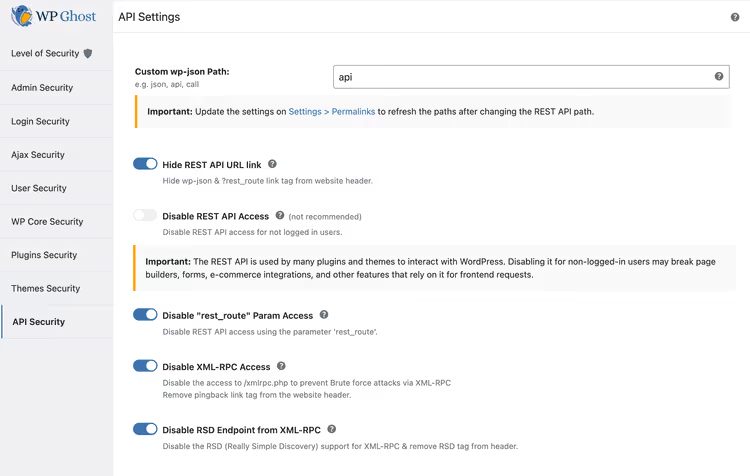
La protección por fuerza bruta es compatible con Google reCaptcha (Versiones 2, 3 y Enterprise) y con captchas basados en matemáticas. Se puede configurar para el formulario de inicio de sesión, el formulario de registro y los formularios de WooCommerce. Se puede definir un límite de intentos y un tiempo de bloqueo. Las direcciones IP que alcancen el límite serán automáticamente bloqueadas.
Autenticación de dos factores y Passkey
Además del autenticación de dos factores regular que incluye códigos o correos electrónicos, WP Ghost también utiliza la autenticación biométrica. Identificación facial, Identificación por huella digital, Windows Hello (autenticación biométrica de Windows): aquí el usuario toca su dedo o mira a la cámara en vez de tener que ingresar una contraseña. Este tipo de autenticación no es vulnerable al phishing ya que Clave de acceso está asociado tanto al dispositivo como al dominio.
Para los desarrolladores y usuarios existe la función de Inicio de Inicio de Sesión Temporal: enlaces de uso único con una validez limitada. No tienes que registrar una cuenta y luego eliminarla.
Ocultación profunda de la huella digital
WP-Ghost elimina WordPress del código fuente de la página web: es decir, elimina el número de versión del tag meta, limpia los comentarios HTML, desactiva los enlaces RSD y el script de emojis. Opcionalmente se puede bloquear el hacer clic derecho en el frontend junto con la función de ver código fuente en WP-Ghost. Aunque esta no es una solución infalible, sí que proporciona un obstáculo para detectar manualmente WordPress.
La función de mapeo de texto renombra dinámicamente los nombres de clases e identificadores en el código fuente. El mapeo de URL modificará las URL internamente. El bot no entenderá dónde está «wp-content/themes/twentytwentyfour/assets/design/main«.
Configuración rápida: de la instalación a la protección en 5 minutos
El proceso es sencillo: Complementos>Añadir nuevo>“WP Ghost”>Instalar>Activar.
Cuando se activa el plugin se lanza un asistente. Tú eliges cualquiera de los tres modos: Bajo (la mayor compatibilidad, la menor modificación de la ruta), Medio (a medio plazo) o Modo Fantasma (Modo Premium). En caso de modo Fantasma todo está oculto. Después de la configuración se realiza el plugin ejecuta la configuración, realiza una prueba en el frontend y te da una puntuación de seguridad-un número real entre 0 y 100.
También se debe mencionar al diseñador de la página de inicio de sesión. Se necesitan 10 esquemas de color, el diseño de un logotipo y el fondo. La página /newlogin no se parece a una página de inicio de sesión típica de WordPress sino más bien a una página de inicio de sesión personalizada.
La extensión se compagina bien con Apache, Nginx, LiteSpeed e IIS, y funciona en conjunto con WP Rocket, Cloudflare, Elementor, WooCommerce, WPML y muchos otros plugins. Se demuestra el soporte para los servicios de hosting Kinsta, WP Engine, Cloudways y SiteGround.
Versión gratuita vs Premium: qué elegir
WP Ghost es uno de los plugins de seguridad más generosos y gratuitos, ofreciendo más de 115 características gratuitas. Esto es lo que ofrece cada versión:
| Función | Gratuita | Premium |
|---|---|---|
| Ocultación de wp-admin y wp-login | ✅ | ✅ |
| Ocultación de wp-content y wp-includes | ✅ | ✅ |
| Anonimización de plugins y temas | ✅ | ✅ |
| Firewall 8G/7G | ✅ | ✅ |
| Protección de fuerza bruta con reCaptcha | ✅ | ✅ |
| Passkey y 2FA estándar | ✅ | ✅ |
| Registro de amenazas | Limitado | Completo + exportación CSV |
| Modo Ghost (ocultación máxima) | ❌ | ✅ |
| Bloqueo por país | ❌ | ✅ |
| Bloqueo automático de IP | ❌ | ✅ |
| Protección de derechos de autor con IA (más de 30 bots) | ❌ | ✅ |
| Ocultación de extensiones de archivo (PHP, CSS, JS) | ❌ | ✅ |
| Almacenamiento de registros en la nube (30 días) | ❌ | ✅ |
| Notificaciones por correo electrónico en tiempo real | ❌ | ✅ |
Gratis es bueno para un blog o incluso para una página de aterrizaje. Se necesita un servicio premium para un uso de agencia o para un sitio web con mucho tráfico que requiera un proceso de registro complicado.
Comparación con alternativas
WP Ghost no es el único plugin que mantiene oculto WordPress. Aquí está cómo WP Ghost se diferencia de los demás.
| Característica | WP Ghost | WP Hide & Security Enhancer | Solid Security |
|---|---|---|---|
| Ocultación de rutas | ✅ Completa | ✅ Completa | ❌ |
| Firewall integrado | ✅ 8G/7G | ❌ | ✅ |
| Passkey / Sin contraseña | ✅ | ❌ | ✅ |
| Funciones gratuitas | Más de 115 | Más de 50 | Más de 40 |
| Protección contra rastreadores IA | ✅ Premium | ❌ | ❌ |
| Puntuación de seguridad | ✅ | ❌ | ✅ |
| Compatibilidad con caché | ✅ WP Rocket, Cloudflare | ✅ | Parcial |
WP Ghost es excepcional en cuanto a la correlación entre «funciones gratuitas y precio premium». WP Hide es otra buena opción que se especializa en ocultar sin usar un firewall. Solid Security es un producto todo en uno muy fuerte pero no tiene la función de cambio de ruta.
Veredicto final: qué instalar en 2026
WP Ghost aborda un problema que la mayoría de los plugins de seguridad ignoran: esconde el hecho de que el sitio web está funcionando en WordPress de los bots. WP Ghost no es un reemplazo para Wordfence o Solid Security. Es el primer nivel de defensa el cual, según las estadísticas de WP Ghost, bloquea la mayoría de los ataques en la etapa de reconocimiento.
La versión gratuita funciona bien si tienes un blog, una página de aterrizaje o incluso una tienda. Las agencias y los propietarios de sitios web múltiples pueden optar por probar la versión Premium con su modo Fantasma, el bloqueador de rastreadores de Inteligencia Artificial y las funciones de registro extendido.
Preguntas Frecuentes
¿Cuál es el mejor antivirus para WordPress?
No existe ningún antivirus que sea el mejor para tu sitio web impulsado por WordPress. WP Ghost no es un antivirus sino más bien un plugin y un firewall para reducir la superficie de ataque. Para detectar malware necesitarás escáneres como Wordfence o MalCare. La jugada inteligente sería combinar ambos: la prevención a través de WP Ghost y el escaneo a través de un escáner.
¿Es WordPress inseguro?
No es que WordPress sea inseguro sino que el problema radica en todo el entorno que lo rodea. Las vulnerabilidades surgen de los plugins y temas antiguos y no del núcleo el cual se actualiza regularmente. WP Ghost se asegura de que los bots ni siquiera puedan localizar la pantalla de inicio de sesión.
¿Para qué sirve el plugin de seguridad?
Los plugins de seguridad trabajan para parchear las vulnerabilidades que son mayormente atacadas: un ataque de fuerza bruta al wp-login, la enumeración de usuarios, el acceso directo a los archivos y el rastreo que le dice a la gente que está ejecutando WordPress. El plugin WP Ghost trabaja para ocultar los puntos de entrada así como proporciona un firewall de 8G.
¿Por qué WordPress está fallando?
WordPress no va a fallar ni a generar errores por un ataque directo. Normalmente va a haber un problema con un plugin incompatible, temas rotos o un proceso de actualización incompleto. WP Ghost no aborda ningún problema de fallo funcional pero cuando hay un problema de tráfico malicioso constante y de ataques de fuerza bruta entonces ocultar el inicio de sesión y filtrar el tráfico usando un firewall va a ayudar.